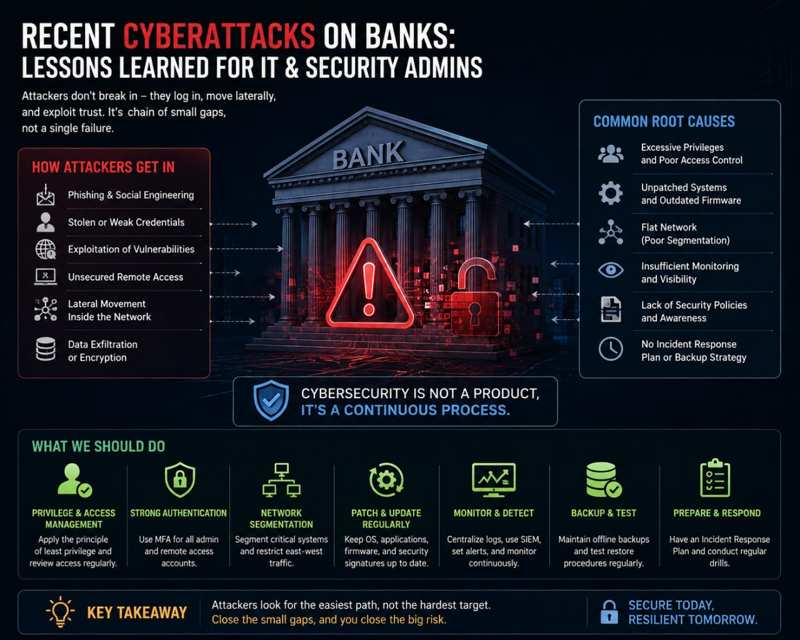
در ماههای اخیر، اخبار متعددی درباره حملات سایبری به برخی سازمانها و بانکها منتشر شده است. هرچند تا زمانی که گزارش فنی و رسمی منتشر نشود، نمیتوان با قطعیت درباره علت یا نحوه نفوذ اظهار نظر کرد، اما تقریباً تمام این رخدادها یک پیام مشترک دارند:
امنیت، یک محصول نیست؛ یک فرآیند مداوم است.
در اغلب رخدادهای بزرگ سایبری، عامل موفقیت مهاجم معمولاً یک آسیبپذیری واحد نیست، بلکه زنجیرهای از ضعفهای امنیتی است؛ از مدیریت هویت و دسترسی گرفته تا بهروزرسانی، مانیتورینگ و طراحی شبکه.
اگر امروز مسئول امنیت یک زیرساخت سازمانی باشم، این موارد را در اولویت بررسی قرار میدهم:
بازبینی دسترسیهای مدیریتی و اجرای اصل Least Privilege
Hardening سرویسهای حیاتی مانند Active Directory
استفاده از Multi-Factor Authentication برای تمامی حسابهای حساس
بهروزرسانی منظم Firmware تجهیزات شبکه، فایروالها و سیستمعاملها
جداسازی شبکه (Network Segmentation) برای جلوگیری از حرکت جانبی مهاجم
مانیتورینگ مداوم لاگها با استفاده از SIEM و سامانههای تشخیص تهدید
تهیه نسخه پشتیبان آفلاین و انجام آزمونهای دورهای بازیابی
اجرای ارزیابی امنیتی و تست نفوذ بهصورت منظم
حذف سرویسها و پروتکلهای قدیمی و ناامن
مستندسازی و داشتن برنامه Incident Response برای زمان وقوع حادثه
یکی از اشتباهات رایج این است که تصور کنیم وجود یک فایروال یا یک EDR بهتنهایی امنیت سازمان را تضمین میکند.
در عمل، موفقیت در دفاع سایبری حاصل ترکیب طراحی صحیح، پیکربندی استاندارد، بهروزرسانی مستمر، مانیتورینگ، آموزش کاربران و آمادگی برای پاسخ به حادثه است.
سؤال من از مدیران شبکه و امنیت این است:
اگر امروز فقط یک اقدام برای کاهش ریسک حملات سایبری در سازمان خود انجام دهید، آن اقدام چه خواهد بود و چرا؟