Active Directory قلب زیرساخت اکثر سازمانهاست. اگر یک مهاجم بتواند Domain Admin را به دست بیاورد، عملاً کنترل کل شبکه را در اختیار خواهد داشت.
به همین دلیل، Hardening اکتیو دایرکتوری نباید یک پروژه یکباره باشد؛ بلکه باید بخشی از فرآیند دائمی امنیت سازمان باشد.
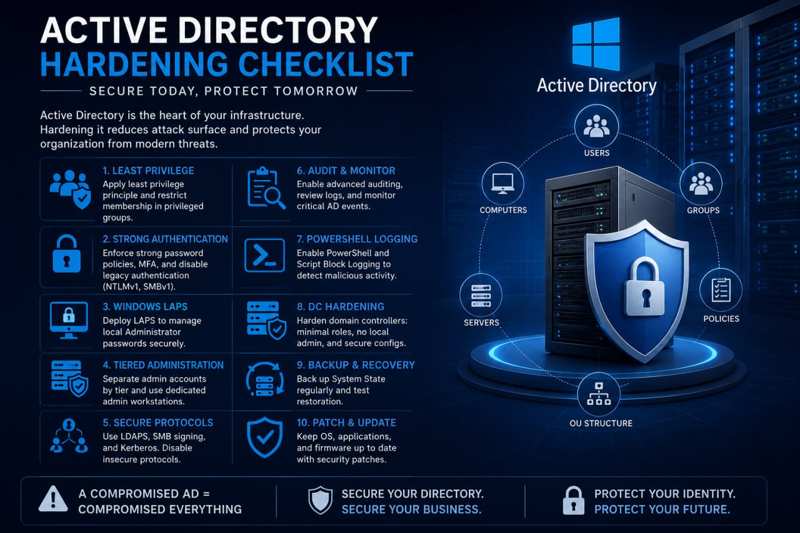
اگر بخواهم مهمترین موارد را بهعنوان یک چکلیست اولیه معرفی کنم، این موارد را همیشه در اولویت قرار میدهم:
• فقط افراد ضروری عضو گروههای Domain Admins و Enterprise Admins باشند.
• از حسابهای Administrator برای کارهای روزمره استفاده نکنید.
• LAPS یا Windows LAPS را برای مدیریت رمز عبور Administrator محلی پیادهسازی کنید.
• سیاستهای Password Policy و Account Lockout را بازبینی کنید.
• احراز هویت قدیمی مانند NTLMv1 و SMBv1 را حذف یا غیرفعال کنید.
• امضای SMB (SMB Signing) را در صورت امکان فعال کنید.
• سرویس LDAP را به سمت LDAPS منتقل کنید.
• رویدادهای امنیتی مهم مانند ورودهای ناموفق، تغییرات گروههای حساس و ایجاد حسابهای جدید را Audit کنید.
• PowerShell Logging و Script Block Logging را فعال کنید.
• دسترسی RDP به Domain Controllerها را محدود کنید.
• فقط سرویسهای ضروری روی Domain Controller نصب باشند.
• Patchها و بهروزرسانیهای امنیتی را بهصورت منظم نصب کنید.
• از وضعیت System State و Active Directory Backup بهطور مرتب نسخه پشتیبان تهیه کنید و فرآیند Restore را نیز آزمایش کنید.
• از Tiered Administration یا مدلهای دسترسی تفکیکشده برای حسابهای مدیریتی استفاده کنید.
• سلامت Replication و وضعیت DNS را بهصورت مستمر مانیتور کنید.
نکته مهم این است که امنیت Active Directory با نصب یک ابزار یا اجرای یک GPO تأمین نمیشود.
امنیت واقعی زمانی به دست میآید که طراحی، پیکربندی، مانیتورینگ و نگهداری، همگی در کنار هم اجرا شوند.
در پستهای بعدی، هرکدام از این موارد را بهصورت عملی و مرحلهبهمرحله بررسی خواهیم کرد.