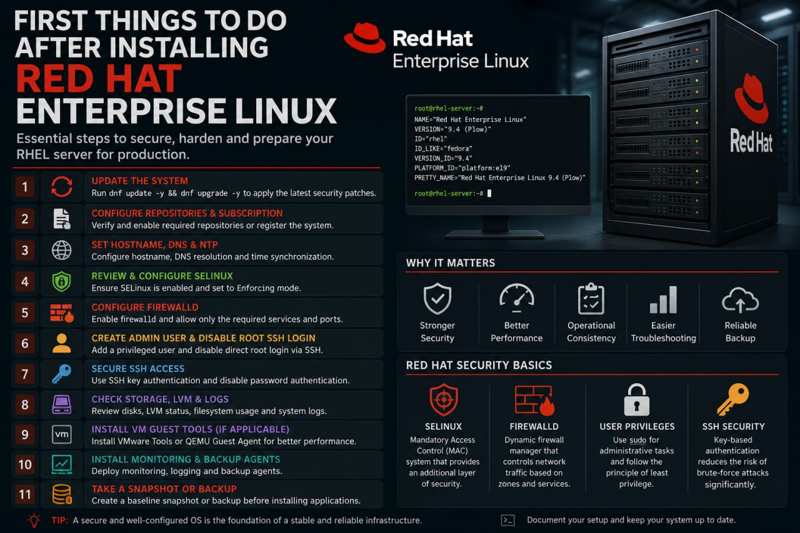
بسیاری از سرویسهای سازمانی مانند Ansible، Satellite، FreeIPA، Podman، Apache، PostgreSQL و… روی سیستمعاملهای مبتنی بر Red Hat اجرا میشوند.
اما قبل از نصب هر سرویسی، بهتر است سیستمعامل را برای محیط Production آماده کنیم.
چکلیستی که من معمولاً بعد از نصب RHEL، AlmaLinux یا Rocky Linux انجام میدهم:
• سیستم را به آخرین Patch و Security Update ارتقا میدهم.
• Subscription یا Repositoryها را بررسی و تنظیم میکنم.
• Hostname، DNS و NTP را تنظیم میکنم.
• SELinux را بررسی میکنم و بهجای غیرفعال کردن، آن را بهدرستی پیکربندی میکنم.
• Firewalld را فعال میکنم و فقط سرویسهای موردنیاز را مجاز میکنم.
• یک کاربر مدیریتی ایجاد کرده و ورود مستقیم کاربر Root از طریق SSH را غیرفعال میکنم.
• احراز هویت مبتنی بر SSH Key را جایگزین Password Login میکنم.
• وضعیت دیسک، LVM، فضای ذخیرهسازی و لاگها را بررسی میکنم.
• در صورت اجرای ماشین مجازی، VMware Tools یا QEMU Guest Agent را نصب میکنم.
• Agentهای مانیتورینگ و Backup را نصب میکنم.
• در پایان، از وضعیت اولیه سیستم یک Snapshot یا Backup تهیه میکنم.
نکته مهم اینجاست که در خانواده Red Hat، استفاده صحیح از SELinux و Firewalld یکی از مهمترین تفاوتها با Ubuntu است. غیرفعال کردن آنها شاید در کوتاهمدت کار را سادهتر کند، اما در بلندمدت میتواند سطح امنیت سرور را بهشدت کاهش دهد.
یک سرور Production خوب، از همان روز اول با اصول امنیتی و استانداردهای عملیاتی صحیح ساخته میشود، نه زمانی که اولین مشکل یا حمله رخ دهد.
شما بعد از نصب RHEL یا Rocky Linux چه مراحلی را همیشه انجام میدهید؟